教程指南
SSL 证书签发
以下教程适用于通过命令行 (CLI) 获取用于 PasarGuard 的 SSL 证书。
证书文件必须可在 /var/lib/pasarguard/certs 访问,以便 PasarGuard 可以使用它们。
在下面的所有示例中,文件将安装在此位置。
在获取 SSL 证书之前,您必须为域名注册 DNS 记录。
使用 acme.sh 获取证书
安装先决条件
使用以下命令安装 socat 以使用独立模式:
apt install curl socat -y如果您已经安装了 socat,则无需执行此步骤。
安装 acme.sh
使用以下命令安装 acme.sh。
将 YOUR_EMAIL 替换为您的电子邮件地址。
如果您已经安装了 acme.sh,则无需执行此步骤。
curl https://get.acme.sh | sh -s email=YOUR_EMAIL获取证书
要获取证书,请按顺序执行以下命令。
将 YOUR_DOMAIN 替换为您所需的域名或子域名。
export DOMAIN=YOUR_DOMAIN

mkdir -p /var/lib/pasarguard/certs

~/.acme.sh/acme.sh \
  --issue --force --standalone -d "$DOMAIN" \
  --fullchain-file "/var/lib/pasarguard/certs/$DOMAIN.cer" \
  --key-file "/var/lib/pasarguard/certs/$DOMAIN.cer.key"
为 Cloudflare 域名获取证书
如果您的域名在 Cloudflare 上注册且上述方法不起作用,请使用手动模式。
将 example.com 替换为您的域名。
安装 acme.sh
安装 acme 后,执行以下步骤:
curl https://get.acme.sh | sh -s email=YOUR_EMAIL步骤 1:申请证书
~/.acme.sh/acme.sh --issue -d example.com --dns \
 --yes-I-know-dns-manual-mode-enough-go-ahead-please
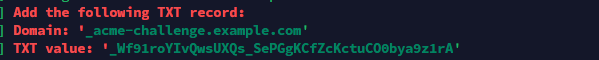
执行后,您将收到两个值,如下图所示:
步骤 2:配置 DNS 记录
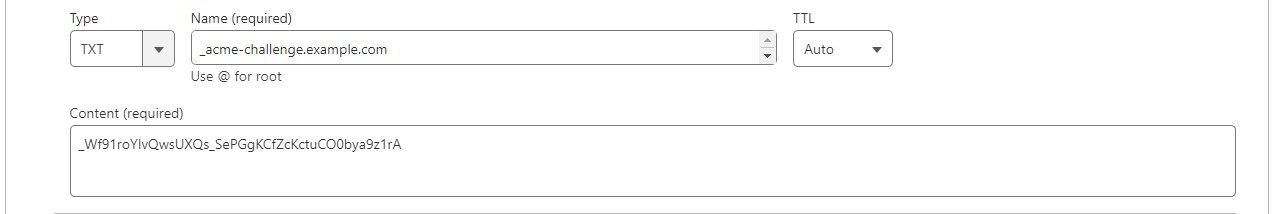
前往 Cloudflare 并创建 TXT 记录,输入如下图所示的值:
步骤 3:获取证书
使用以下命令获取证书:
~/.acme.sh/acme.sh --renew -d example.com \
  --yes-I-know-dns-manual-mode-enough-go-ahead-please
文件路径
最终,您的域名证书文件将位于:
/root/.acme.sh/example.com_ecc/fullchain.cer私钥文件将保存在:
/root/.acme.sh/example.com_ecc/example.com.key